Non basta il certificato a parete. Eyes Solutions è ISO 9001:2015 (AB Certification n. AI 6131-9001) e in fase di certificazione ISO 27001. I server RecuperoNext e le istanze in esercizio (tra cui Caledonia Spa) sono sotto log centrali, metriche e allarmi: solo eventi reali, niente rumore.
Niente indirizzi, account o mappe di rete in questa pagina. Didascalie: dati di esempio / regole di policy.
Come monitoriamo
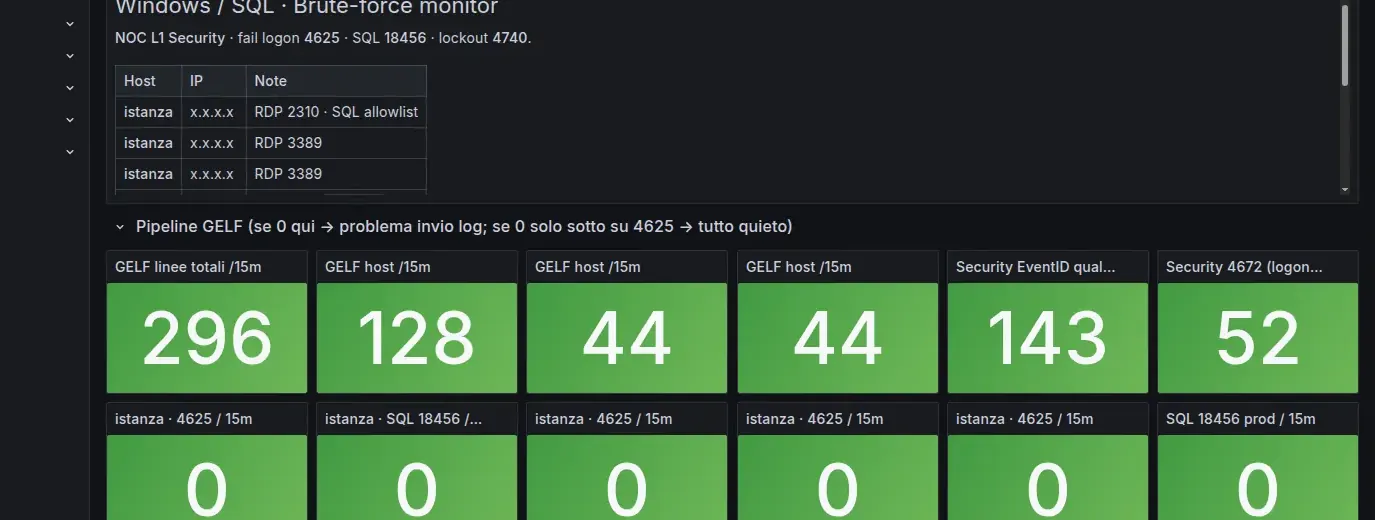
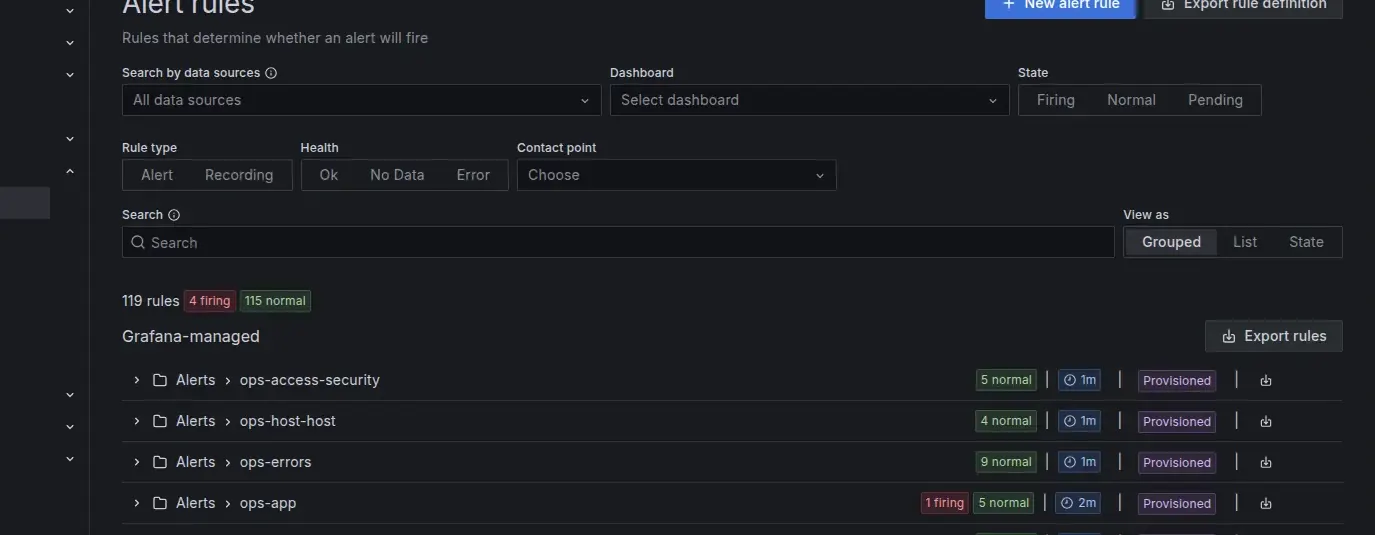
Stack interno (Logstack): Prometheus (metriche), Loki (log), Grafana (cruscotti e alert), Alloy (raccolta syslog/journal). Dai Windows in produzione i log applicativi e di sicurezza arrivano via agente (NXLog → GELF). Il firewall perimetrale invia syslog. Blackbox verifica che i servizi web rispondano.
- Log di sicurezza (auth, ssh, sudo) – retention 90 giorni.
- Log operativi – retention 30 giorni (debug più corto).
- Niente mail su ogni login riuscito – gli audit “informativi” restano in dashboard; in email solo ciò che chiede un’azione.
Regole di log e allarme
Policy: soglia + tempo di sostenimento (minuti), non un singolo evento. Critical = agire; Warning = attenzione, repeat lungo. Esempi (soglie di policy, non dati live):
| Segnale | Quando scatta | Perché |
|---|---|---|
| Tentativi di logon Windows falliti | Volume alto e sostenuto (minuti) | Brute-force, non un typo |
| Login SQL falliti / lockout account | Soglia / anche un lockout | Attacco alle credenziali |
| Errori web 5xx | Burst sostenuto | Applicazione in errore |
| Tempesta 4xx / 401–403 | Scan/probe sul sito, esclusi 404 statici noti | Scansione, non un utente perso |
| Disco / RAM / CPU | Soglia alta per diversi minuti | Rischio down, non un picco |
| Esportatore o canale log muto | Nessun evento per ore, o agent fermo | Siamo ciechi: allarme sul silenzio |
| Firewall: picco di blocchi / gateway down | Spike sostenuto o gateway assente | Scan di rete o link morto |
| Backup in ritardo / job fallito | Età copia oltre soglia | Resilienza, non solo “è andato il cron” |
ISO 9001 e avvicinamento ISO 27001
ISO 9001:2015 – qualità di processo: documentazione, ripristini verificati, cambiamenti tracciati (anche il diario di prodotto).
ISO 27001 – l’azienda non è ancora certificata. Sul gestionale e sull’esercizio adottiamo controlli Annex A, tra cui:
- A.5.15–5.18 / A.8.2–8.5 – accessi: RBAC, MFA TOTP, policy password (complessità, scadenza, no-reuse), least privilege, lockout.
- A.5.34 / A.8.3 / A.8.11 – PII: scope ufficio/pratica, mascheramento, audit sul reveal.
- A.8.15 Logging / A.8.16 Monitoring – audit applicativo + health all’avvio (canali, posta, HLR) + Logstack su server.
- A.8.10 – cancellazione logica dove previsto (cestino).
- Backup e restore – copie orchestrate, test di restore sullo stack di monitoraggio (integrità archivio, Grafana ripartibile senza toccare la produzione). I log storici hanno retention propria.
ISO 27001 chiede anche processi (risk assessment, SoA, incident, fornitori, formazione): non si risolvono col solo software. Qui mostriamo i controlli tecnici già in campo.
Domande
Siete certificati ISO 27001?
No, non ancora. Siamo certificati ISO 9001:2015 (AB Certification n. AI 6131-9001) e in fase di certificazione ISO 27001. I controlli di accesso, log e monitoraggio sono già nel gestionale e nell’esercizio.
Dove finiscono i log dei server?
Su uno stack interno (Grafana / Loki / Prometheus). Retention differenziata: più lunga per auth e sicurezza. Gli allarmi via mail partono solo da eventi sostenuti, non da ogni riga di log.
Monitorate anche Caledonia?
Le istanze RecuperoNext in esercizio, inclusa Caledonia Spa (Milano), inviano telemetria (log Windows/IIS, risorse, silenzio degli agent). I tracciati Santander restano sul flusso applicativo; questa pagina parla dei server, non dei file del mandante.
